미래에셋증권 해킹, 계열사 3곳 경고 뒤 외부 접점 뚫렸다
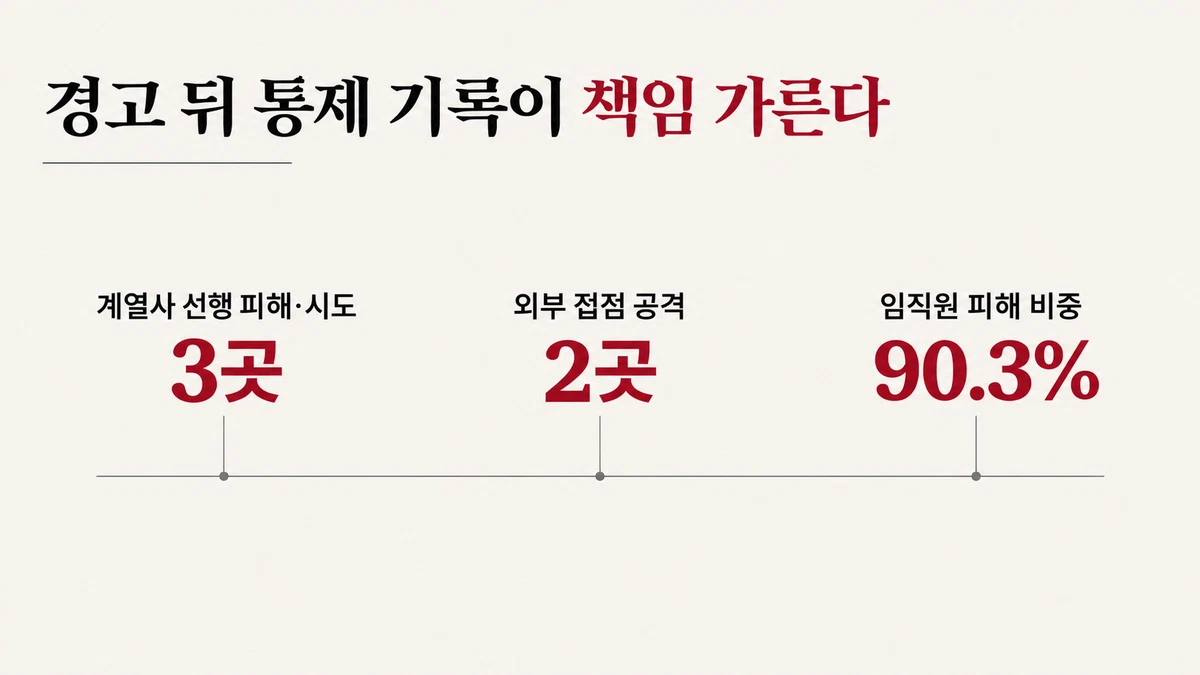
미래에셋증권은 계열사 3곳에서 침해·침투 시도가 잇따른 뒤 고객 약 3800명과 임직원 3만5255명의 정보를 유출했습니다. 피해자의 약 90%가 내부 인력입니다. 앞선 경고가 외부 접점 점검으로 이어졌는지에 따라 그룹의 추가 위험과 경영진 책임 판단이 갈립니다.
미래에셋증권 해킹은 왜 거듭된 경고 뒤에도 일어났나?
미래에셋증권은 11월 4일과 5일 고객 약 3800명의 계좌번호와 퇴직자·외주직원을 포함한 임직원 3만5255명의 정보를 유출했습니다. 앞서 계열사 3곳에서 침해나 침투 시도가 확인됐고, 금융당국은 외부 접근 통제를 지시했습니다. 금융감독원장이 대형사 최고경영자(CEO)의 책임을 경고한 다음 날 첫 공격이 일어났습니다. 핵심은 공격을 받았다는 사실보다 반복된 경고가 외부 접점의 실제 점검과 통제로 이어졌는지입니다.
Mirae Asset Securities exposed account numbers belonging to about 3,800 customers and data on 35,255 current and former staff and contractors. Three affiliates had already faced breaches or intrusion attempts. The central question is whether those warnings led to effective controls over the brokerage’s external access points.
목차
- 계열사 3곳의 선행 피해 뒤 증권사에서는 무슨 일이 있었나?
- 당국이 지목한 외부 접점은 어떻게 관리됐나?
- 고객 3800명과 임직원 3만5255명의 유출은 무엇이 다른가?
- 금감원의 어떤 결정이 경영진 책임을 가르나?
- 반복된 경고와 내부 정보 유출은 어떤 책임을 남기나?
- 자주 묻는 질문
- 관련 기사
계열사 3곳의 선행 피해 뒤 증권사에서는 무슨 일이 있었나?
미래에셋그룹에서 첫 이상 징후가 드러난 때부터 증권사 그룹웨어 침해까지 11일이 걸렸습니다. 이 기간에 그룹의 경고가 증권사의 접속 통제에 반영됐는지가 책임 판단의 출발점입니다.
10월 25일 미래에셋생명은 청약시스템과 홈페이지에서 이상 징후를 발견했고 이튿날 개인정보 유출을 확인했습니다. 피해자는 약 6800명으로 파악됐으며 퇴직연금 관련 정보에는 주민등록번호와 계좌번호, 서명 등이 포함됐습니다. 10월 28일 미래에셋자산운용, 11월 2일 에너지인프라자산운용에서는 외부 침투 시도가 확인됐습니다. 두 운용사의 정보 유출 여부까지 확인된 것은 아닙니다.
11월 4일에는 미래에셋증권 모바일웹의 휴대전화 인증 로그인 서비스가, 5일에는 그룹웨어 ‘mi-global’이 공격받았습니다. 그룹이 정보보호 조직을 격상한 날도 5일입니다. 회사는 6일 밤 당국에 신고하고 7일 사고를 공개했습니다. 네 계열사의 공격 주체나 침해 경로가 서로 연결됐는지는 밝혀지지 않았습니다.
The incidents spanned 11 days, from the first signs at Mirae Asset Life to the brokerage’s groupware breach. The group upgraded its security organization on the day of that breach, but investigators have not established whether the incidents shared an attacker or an intrusion path.
당국이 지목한 외부 접점은 어떻게 관리됐나?
미래에셋증권에서 공격받은 모바일웹 로그인과 그룹웨어는 모두 외부 접근을 관리해야 하는 지점입니다. 다만 고객 로그인은 제공해야 할 서비스인 만큼, 두 시스템에 똑같은 차단 기준을 적용할 수는 없습니다.
이찬진 금감원장은 11월 3일 금융권의 외부 접근 차단 지시 이행이 충분하지 않다고 지적하고 대형 증권사와 보험사의 경영진에도 책임을 묻겠다고 밝혔습니다. 증권사 공격은 바로 다음 날 시작됐습니다. 앞서 10월 29일 한양증권에서는 외부 그룹웨어 솔루션을 통한 유출 31건이 발생했습니다. 미래에셋증권이 내부 업무용 그룹웨어의 외부 접속을 어떤 이유로 허용했고, 어떤 인증과 접근권한 제한을 적용했는지 따져야 하는 이유입니다.
공격받았다는 사실만으로 차단 지시 위반이 입증되지는 않습니다. 미래에셋증권의 점검 결과, 그룹웨어 외부 접속의 예외 승인 기록, 실제 침입 방식은 아직 공개되지 않았습니다. 이 기록이 있어야 경고 뒤에도 막을 수 있는 경로가 남아 있었는지 판단할 수 있습니다.
Both breached services exposed access points that required scrutiny, although customer login must remain available. An external groupware breach at Hanyang Securities had already shown the risk. Mirae Asset’s exception approvals, access controls and intrusion method remain undisclosed, so a policy violation has not yet been established.
고객 3800명과 임직원 3만5255명의 유출은 무엇이 다른가?
미래에셋증권의 피해 규모는 고객 정보만 세면 사고의 성격을 놓칩니다. 약 3만9055명의 피해자 가운데 임직원이 약 90.3%이며, 유출된 내부 신원정보는 사칭 공격에 쓰일 수 있습니다.
| 회사 | 피해 규모 | 유출 정보와 경로 |
|---|---|---|
| 대신증권 | 고객 3만8490명 | 이름·연락처·계좌번호 등 8개 항목, 외부 협력사 공동 시스템 |
| 한양증권 | 31건 | 주민등록번호 3건 포함, 외부 그룹웨어 솔루션 |
| 미래에셋증권 | 고객 약 3800명·임직원 3만5255명 | 고객 계좌번호 1개 항목, 임직원 성명·사번과 일부 연락처·암호화된 비밀번호; 모바일웹 로그인·그룹웨어 |
고객 수를 같은 기준으로 비교하면 미래에셋증권은 대신증권의 약 9.9%이고 유출 항목도 1개와 8개로 다릅니다. 반면 미래에셋증권에서는 임직원 피해자가 고객의 약 9.3배입니다. 성명과 사번, 연락처를 아는 공격자는 동료나 회사를 사칭하기 쉬워집니다. 회사도 이런 2차 피해를 경고했습니다. 퇴직자·외주직원별 인원과 비밀번호 암호화 방식은 공개되지 않아 위험의 범위를 더 좁혀 판단할 수 없습니다.
Mirae Asset’s affected customer count is about 9.9% of Daishin Securities’, but staff make up roughly 90.3% of its victims. Names, employee numbers and contact details raise the risk of impersonation; the breakdown of former staff and contractors, and the password protection method, remain unknown.
금감원의 어떤 결정이 경영진 책임을 가르나?
금감원이 확인해야 할 것은 유출 인원보다 경고 이후의 조치 기록입니다. 계열사 첫 사고 뒤 증권사의 외부 접점을 다시 조사했는지, 그룹웨어 접속을 예외로 유지한 근거가 무엇인지가 경영진의 관리 책임을 가릅니다.
금감원은 미래에셋증권에 현장점검반을 보낼지 검토하고 있습니다. 점검에서 위반이 확인되면 정식 검사와 경영진 책임 판단으로 이어질 수 있습니다. 침입 방식이 당시 막기 어려운 미공개 취약점이었는지도 확인해야 합니다. 그 사실에 따라 통제 실패에 대한 평가는 달라집니다.
국회에 계류 중인 매출액 3% 과징금 개정안이 통과되더라도 이미 발생한 이번 사고에 소급 적용하기는 어렵습니다. 따라서 당장의 결정은 새 과징금 상한이 아니라 금감원이 기존 권한으로 점검 기록과 경영진의 감독 의무를 검증할지에 달렸습니다.
The decisive evidence is what the brokerage did after earlier warnings: whether it reviewed external access, why groupware access remained permitted, and how the intrusion occurred. A proposed fine of up to 3% of revenue is unlikely to apply retroactively; the immediate test is the regulator’s use of its existing powers.
반복된 경고와 내부 정보 유출은 어떤 책임을 남기나?
계열사 세 곳의 선행 피해, 외부 접근 통제 지시, 한양증권의 그룹웨어 사고는 서로 다른 경고였습니다. 그 뒤 미래에셋증권의 두 외부 접점이 공격받았습니다. 이 순서는 사고를 피할 수 있었다고 단정할 증거는 아니지만, 경영진에게 무엇을 확인하고 바꿨는지 설명할 책임을 요구합니다. 특히 조직 격상과 그룹웨어 침해가 같은 날 일어났다는 점은 조직의 권한을 높이는 결정이 실제 접속 설정을 바꾸는 일과 어떻게 연결됐는지 묻게 합니다.
피해자의 약 90%가 내부 인력이라는 사실은 책임의 범위를 넓힙니다. 내부 신원정보가 사칭에 쓰이면 위험은 퇴직자와 외주직원, 다른 계열사까지 번질 수 있습니다. 그러나 계열사 간 시스템 공유 범위와 공격 경로의 연결 여부는 확인되지 않았습니다. 그룹 전체의 위험을 말하면서도 특정 법인의 통제 실패를 미리 확정해서는 안 됩니다. 금감원은 바로 그 경계를 기록으로 가려야 합니다. 세 차례의 선행 경고와 외부 접점 침해, 내부 인력에 집중된 유출을 함께 보면 이번 사고의 핵심은 경고를 실행으로 옮겼는지에 있습니다. 금감원이 예외 승인·접근 통제·사고 뒤 조치 기록을 검사하고 그 결과에 따라 경영진 책임을 결정해야 합니다.
Warnings across the group and the industry preceded breaches at two external access points, while most exposed identities belonged to staff. That sequence warrants a documented account of management’s actions, without presuming a shared intrusion path. The regulator must examine access exceptions, controls and responses before deciding executive responsibility.
자주 묻는 질문
Q. 계좌번호만으로 고객 돈을 인출할 수 있나요?
계좌번호 하나만으로 거래하기는 어렵습니다. 다만 다른 곳에서 얻은 이름이나 연락처와 결합해 증권사 직원을 사칭할 수 있으므로 공식 경로에서 거래내역을 확인하고 의심스러운 연락에 응하지 않는 편이 좋습니다.Q. 퇴직자와 외주직원도 유출 대상인가요?
두 집단 모두 유출 대상에 포함됐습니다. 각각 몇 명인지, 퇴직 뒤 정보가 얼마나 보관됐는지는 공개되지 않았습니다. 통지를 받지 못했다면 회사의 공식 창구에서 대상 여부를 확인할 수 있습니다.Q. 이번 공격에 AI가 쓰였나요?
이번 미래에셋증권 사고에서 AI가 쓰였다는 사실은 확인되지 않았습니다. 공격 수단과 별개로 외부 접속을 어떤 기준으로 허용하고 통제했는지가 책임 판단의 핵심입니다.Q. 매출액 3% 과징금이 이번 사고에 적용되나요?
해당 내용은 아직 국회에 계류 중인 개정안입니다. 통과되더라도 이미 발생한 사고에 소급 적용하기는 어렵습니다. 이번 사건의 직접적인 변수는 현행 제도 아래에서의 점검과 경영진 책임 판단입니다.관련 기사
Tags
출처 / Sources
본 기사의 정정·문의는 info@koreaheadline.com 으로 보내주십시오. 정정 정책은 편집강령을 따릅니다.