아마데우스 예약정보 유출, 38개월 추적 공백에 항공사 책임
대한항공·아시아나 고객 예약정보가 아마데우스 계정의 비인가 접근으로 유출됐다. 침해 추정 기간은 최대 38개월에 이르지만 정확한 시점과 피해 범위는 미확인이다. 항공사의 감독 책임과 수탁사의 직접 책임이 함께 시험대에 올랐다.
예약정보 유출의 책임은 왜 항공사에도 남나?
대한항공과 아시아나항공은 2026년 10월 23일 고객 예약정보 유출을 공개했습니다. 두 항공사 내부 전산망이 직접 침해된 정황은 없지만, 예약·발권을 맡은 아마데우스 시스템에는 계정 인증정보를 이용한 비인가 접근이 있었습니다. 침해 추정 기간인 2023년 8월부터 2026년 9월까지의 폭은 최대 약 38개월입니다. 정확한 침해 시점과 피해 규모를 아직 좁히지 못한 가운데, 법이 정한 항공사의 감독 책임과 아마데우스의 수탁자 책임이 함께 문제로 떠올랐습니다.
Korean Air and Asiana disclosed a breach through credentials used on Amadeus, their booking provider. The suspected period spans up to about 38 months, although the exact intrusion date is unknown; both the airlines’ oversight and the provider’s controls now face scrutiny.
- 고객 예약정보는 어떻게 항공사 밖에서 유출됐나?
- 예약번호 유출과 위탁 책임은 왜 중요한가?
- 세 사고의 숫자는 어떤 보안 경계를 보여 주나?
- 피해와 책임을 가를 다음 결정은 무엇인가?
- 항공사는 외부 플랫폼의 위험을 어디까지 책임져야 하나?
- 자주 묻는 질문
- 관련 기사
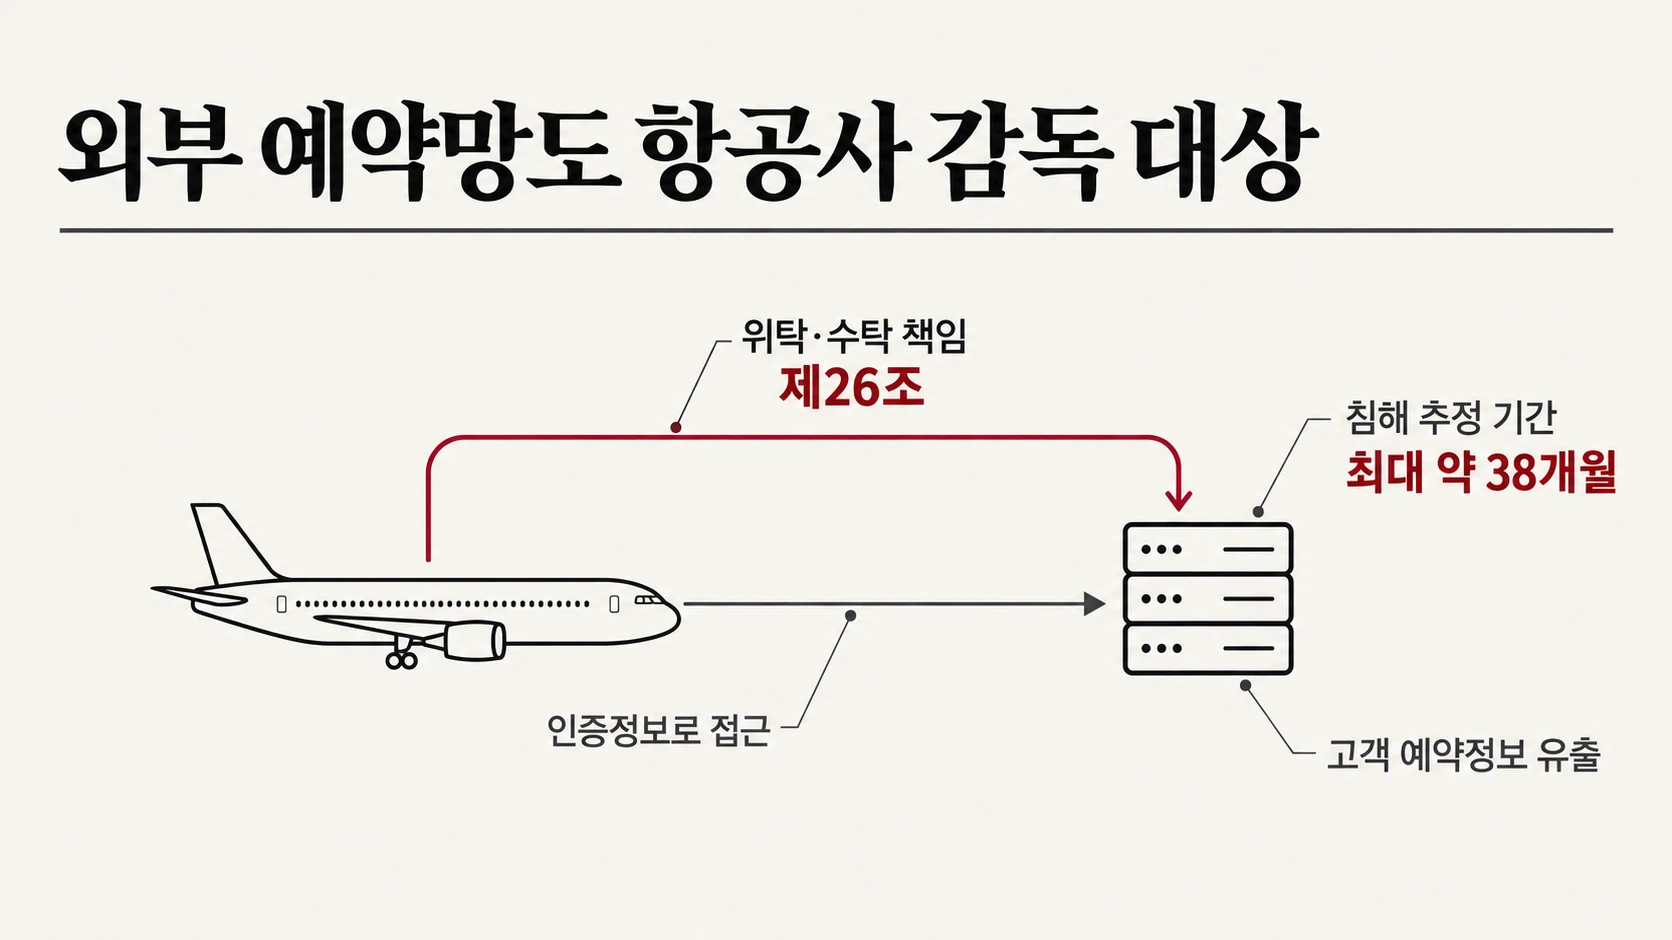
고객 예약정보는 어떻게 항공사 밖에서 유출됐나?
이번 사고는 항공사가 고객에게 제공하는 예약 서비스가 외부 플랫폼의 계정 관리에 의존한다는 사실을 드러냈습니다. 대한항공은 10월 20일 오후 10시 44분쯤 아마데우스로부터 유출 정황을 통보받았고, 두 항공사는 23일 이를 공개했습니다.
아마데우스는 전 세계 200곳 안팎의 항공사가 이용하는 예약·발권 시스템 운영사입니다. 비인가 접근에는 이 시스템 계정에 부여된 로그인 인증정보가 쓰였습니다. 그 계정이 누구의 것이었는지, 실제 접근이 언제 시작돼 얼마나 지속됐는지는 밝혀지지 않았습니다. 따라서 최대 38개월은 확인된 연속 침입 기간이 아니라 현재 제시된 침해 추정 기간의 양 끝을 잰 값입니다. 항공사 내부 데이터베이스가 직접 뚫리지 않았다는 설명과 고객 예약정보가 유출됐다는 사실은 동시에 성립합니다.
The unauthorized access used credentials for an Amadeus account, but the account holder and precise intrusion dates remain unknown. The 38-month figure describes the span of the suspected period, not a confirmed continuous attack.
예약번호 유출과 위탁 책임은 왜 중요한가?
대한항공에서 확인된 유출 항목은 예약번호이고, 아시아나항공은 예약 관련 정보가 유출됐으며 결제정보는 포함되지 않았다고 밝혔습니다. 피해 고객 수와 추가 항목은 아직 공개되지 않았습니다. 예약번호가 승객의 성이나 여정 정보와 결합하면 예약 조회나 항공사 사칭에 쓰일 수 있습니다. 결제정보가 빠졌다는 사실만으로 일정 변경·환불을 빙자한 피싱 위험까지 사라지는 것은 아닙니다.
개인정보 보호법 제26조는 항공사와 아마데우스의 책임을 서로 다른 방식으로 규정합니다. 위탁자인 항공사는 수탁자의 개인정보 처리 현황을 점검하고 안전한 처리를 감독해야 합니다. 수탁자가 위탁 업무 중 법을 위반해 손해를 낸 경우에는 배상 책임을 판단할 때 수탁자를 위탁자의 직원으로 봅니다. 수탁자에게도 안전조치와 유출 통지·신고, 과징금 규정이 적용됩니다. 항공사의 감독 의무가 있다는 사실과 실제로 의무를 위반했는지는 구분해 조사해야 하지만, ‘자사 시스템은 무사했다’는 설명만으로 책임 심사가 끝나지는 않습니다.
A booking code can help make a fraudulent travel message credible when paired with other details, even if payment data was excluded. Korean law assigns oversight and potential damages duties to the airlines while also applying security, notification and penalty rules directly to Amadeus.
세 사고의 숫자는 어떤 보안 경계를 보여 주나?
2025년 12월부터 2026년 10월까지 두 항공사와 관련해 알려진 정보 유출 사고는 세 건입니다. 두 건은 매각된 협력사 또는 예약 수탁사에서 발생했습니다. 고객정보와 임직원 정보, 사람 수와 정보 건수가 섞여 있으므로 규모를 합산하기보다 데이터가 어디에 남아 있었는지를 비교해야 합니다.
| 사고 | 문제가 발생한 곳 | 확인된 정보와 범위 |
|---|---|---|
| 아시아나항공, 2025년 12월 | 사내 인트라넷 | 임직원·협력사 직원 1만여 명의 정보. 고객정보 제외 |
| 대한항공 KC&D, 2025년 12월 | 2020년 분리 매각한 기내식 협력사 | 남아 있던 임직원 정보 3만여 건. 고객정보 제외 |
| 아마데우스, 2026년 10월 공개 | 두 항공사가 쓰는 외부 예약 플랫폼 | 고객 예약정보. 피해 규모 미공개, 침해 추정 기간 최대 약 38개월 |
KC&D 사고는 회사를 매각한 뒤에도 데이터가 협력사 서버에 남을 수 있음을 보여 줍니다. 아마데우스 사고는 현재의 핵심 업무를 맡긴 플랫폼까지 감독 범위에 들어온다는 점을 보여 줍니다. 콴타스도 외부 고객서비스 플랫폼 사고 뒤 고객에게 미친 영향을 이유로 최고경영자와 경영진의 단기 성과급을 15%포인트 줄였습니다. 사고 지점과 데이터 종류는 달라도 고객을 상대하는 항공사가 외부 업체의 실패에 따른 비용에서 벗어나기 어렵다는 비교입니다.
Two of the three recent incidents involved an outside partner, though their headcounts and record counts cannot be added together. Qantas’s decision to cut executive incentives after a third-party breach shows how accountability can reach the airline that serves the customer.
피해와 책임을 가를 다음 결정은 무엇인가?
우선 아마데우스는 접근 기록으로 최초 침해 시점과 계정 주인, 예약번호와 함께 빠져나간 항목을 확정해야 합니다. 연락처나 여권 정보가 포함됐는지에 따라 고객에게 필요한 경고와 피해 대응이 달라집니다. 대한항공은 추가 유출 항목을 확인하면 고객에게 다시 알리겠다고 밝혔습니다.
통지와 신고의 시간표도 아마데우스가 한국 항공사 고객정보의 무단 접근을 처음 안 시점부터 따져야 합니다. 외부 불법 접근에 의한 유출은 인지 후 72시간 내 신고 대상이고, 제26조의 통지·신고 규정은 수탁자에게도 적용됩니다. 아마데우스의 최초 인지 시점과 이번 건의 관계기관 신고 여부가 공개되지 않아 지연 여부를 단정할 수는 없습니다. 2024년부터 2026년 상반기까지 신고 지연으로 제재받은 사례 29건은 ‘알고 난 뒤’의 문제입니다. 이번 사건은 그보다 앞선 탐지와 기록의 공백을 얼마나 좁힐 수 있는지가 관건입니다.
개인정보보호위원회가 항공사의 감독과 해외 수탁사의 안전조치를 각각 어떻게 판단할지도 남았습니다. 대한항공과 아시아나의 통합 과정에서는 수탁사 계약에 접근 기록 감사권, 다중인증, 사고 통보 시한을 명시할지가 실질적인 변화의 기준입니다.
Investigators need the first access and discovery times, the account holder, and the full list of exposed fields before they can assess reporting or customer harm. The next practical test is whether regulators examine both parties and whether the airlines secure enforceable audit, authentication and notice terms.
항공사는 외부 플랫폼의 위험을 어디까지 책임져야 하나?
세 사고가 함께 드러내는 것은 데이터의 위치와 책임의 위치가 다르다는 점입니다. 고객은 항공사에 정보를 맡기지만 예약은 글로벌 플랫폼에서 처리됩니다. 매각된 협력사에 남은 임직원 정보도 항공사 조직도 밖에 있었습니다. 항공사가 모든 외부 계정의 움직임을 실시간으로 볼 수는 없습니다. 그렇기에 계약으로 필요한 기록과 점검 권한을 확보하고, 사고가 났을 때 수탁자가 언제 무엇을 알았는지 확인할 통로를 마련해야 합니다.
한 항공사가 글로벌 플랫폼의 보안 설계를 바꾸기 어렵다는 반론에는 근거가 있습니다. 그렇지만 위탁의 효율은 항공사가 얻고 확인되지 않은 유출 위험은 고객이 떠안는 구조를 그대로 둘 이유는 없습니다. 최대 38개월에 이르는 추정 기간조차 좁히지 못한 상태라면 감독이 충분했는지 묻는 것은 정당합니다. 반대로 실제 탐지 실패의 원인과 위반 주체를 확정하지 않은 채 항공사나 아마데우스 한쪽에 모든 책임을 돌리는 것도 성급합니다.
법은 항공사에 감독 의무를 두고 아마데우스에도 직접 제재할 근거를 마련했습니다. 이제 책임의 경계는 선언보다 결정으로 정해집니다. 통합 대한항공이 감사권·다중인증·통보 시한을 계약에 넣고 개인정보보호위원회가 해외 수탁사의 조치까지 조사할 때, 고객 데이터가 머무는 곳까지 감독 책임을 넓혔다고 말할 수 있습니다.
The incidents expose a gap between where airline data is held and who answers to customers. The merged Korean Air’s contract terms and the regulator’s scrutiny of Amadeus will determine whether oversight reaches the systems that actually hold that data.
자주 묻는 질문
Q. 내 예약정보가 유출됐는지 확인할 수 있나요?
피해 고객 수와 예약번호 외 유출 항목은 아직 공개되지 않았습니다. 대한항공은 추가 항목이 확인되면 고객에게 다시 알리겠다고 밝혔습니다. 개별 안내는 항공사의 공식 채널에서 확인하는 것이 좋습니다.Q. 예약번호만 알아도 결제할 수 있나요?
이번에 예약번호로 결제가 이뤄졌다는 사실은 확인되지 않았습니다. 다만 예약번호가 다른 개인정보와 결합하면 예약 조회나 항공사를 사칭한 연락에 악용될 수 있어, 환불·일정 변경 안내는 공식 앱이나 홈페이지에서 직접 확인하는 편이 안전합니다.Q. 아마데우스가 언제 사고를 알았나요?
한국 항공사 고객정보에 대한 무단 접근을 처음 인지한 날짜는 공개되지 않았습니다. 대한항공이 아마데우스로부터 유출 정황을 통보받은 시각은 2026년 10월 20일 오후 10시 44분쯤입니다. 두 시점을 구분해야 통보 지연 여부를 판단할 수 있습니다.Q. 다른 항공사 고객도 피해를 봤나요?
현재까지 이 사고로 다른 항공사 고객이 피해를 봤다는 사실은 확인되지 않았습니다. 아마데우스를 이용하는 항공사가 많다는 사실만으로 피해 범위를 넓혀 추정할 수는 없습니다. 탈취된 계정의 권한과 접근 기록이 확인돼야 범위를 판단할 수 있습니다.관련 기사
Tags
출처 / Sources
본 기사의 정정·문의는 info@koreaheadline.com 으로 보내주십시오. 정정 정책은 편집강령을 따릅니다.