기프티엘 1만8359명 유출, 환불 계좌 보관이 쟁점
기프티엘 해킹으로 고객 1만8359명의 개인정보가 유출됐다. 통지는 하루 만에 시작됐지만 환불용 계좌번호의 보관 방식과 조사 범위가 추가 피해와 책임을 가른다.
기프티엘 유출은 왜 쿠폰 사고를 넘어 금융사기 위험이 됐나?
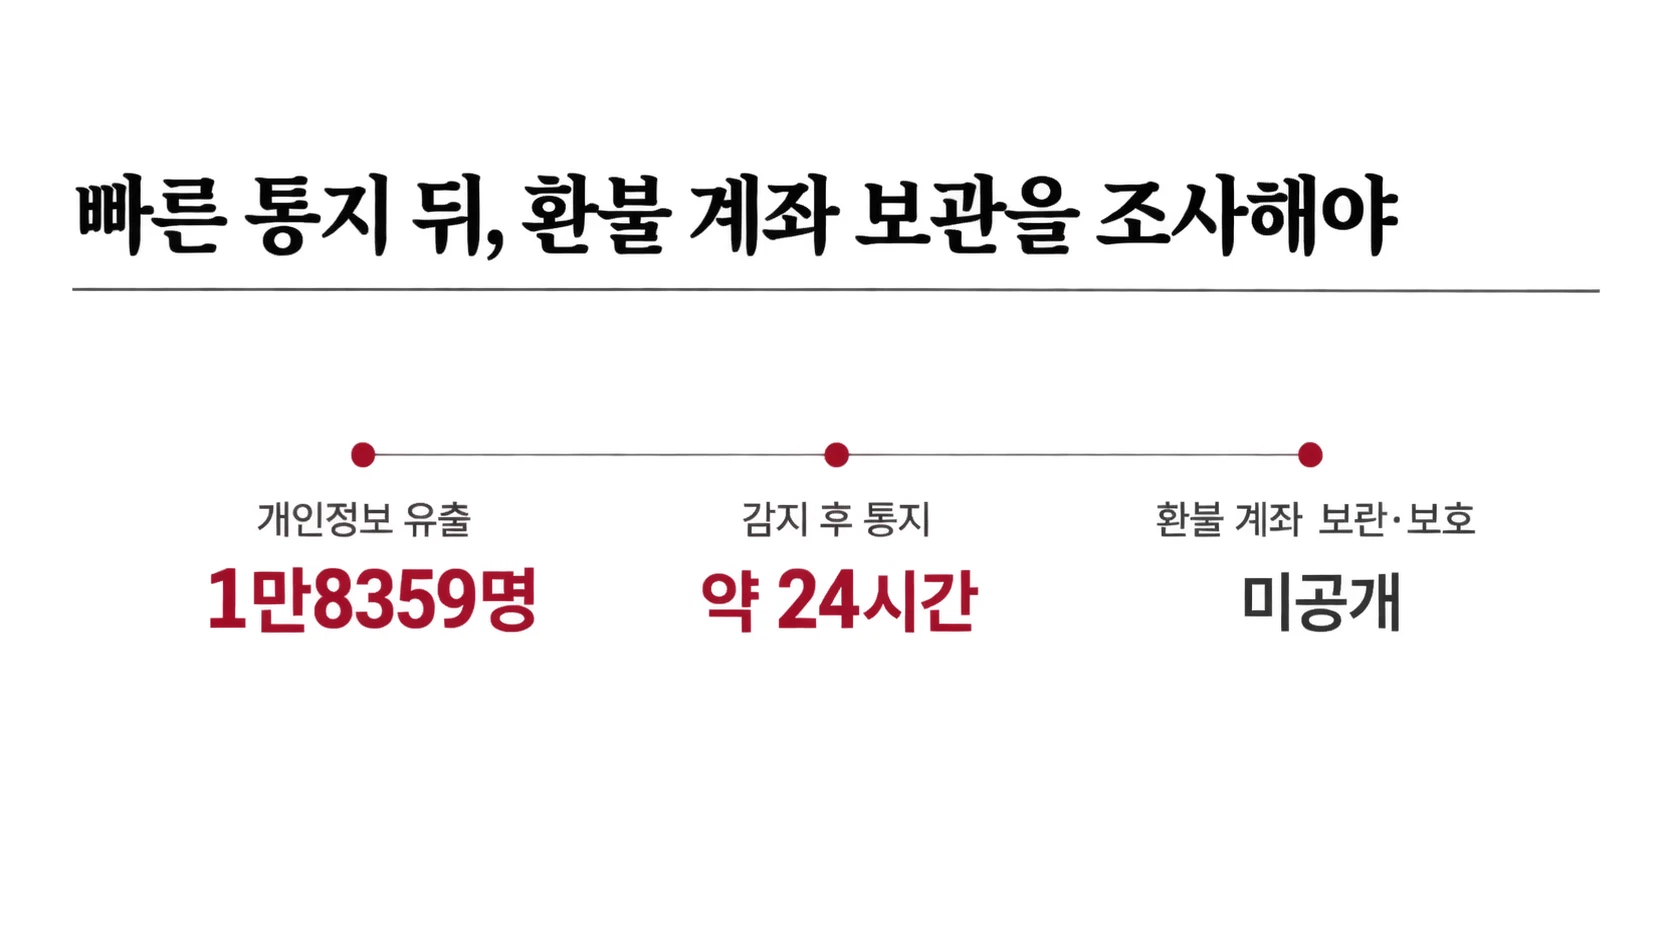
2026년 10월 22일 기프티엘 해킹으로 고객 1만8359명의 개인정보가 유출됐습니다. 운영사 스푼은 이상을 감지한 지 약 24시간 만에 개별 통지를 시작했습니다. 그러나 유출 항목에 환불용 계좌번호가 포함되면서 이름·연락처를 이용한 사칭 위험이 남았습니다. 핵심은 계좌번호를 왜 받았고, 환불 뒤에도 얼마나 오래 어떻게 보관했는지입니다.
Giftil began notifying 18,359 affected customers about a day after detecting the breach. The lasting risk lies in the exposed refund account numbers and how they were collected and stored alongside identifying information.
목차
- 기프티엘은 해킹을 감지한 뒤 어떻게 대응했나?
- 쿠폰 환불은 왜 계좌번호 유출로 이어졌나?
- 1만8359명이라는 숫자는 위험을 얼마나 설명하나?
- 조사 결과를 가를 결정은 무엇인가?
- 빠른 통지 뒤에 남은 책임은 누구에게 있나?
- 자주 묻는 질문
- 관련 기사
기프티엘은 해킹을 감지한 뒤 어떻게 대응했나?
스푼의 차단과 통지는 신속했습니다. 아직 확인되지 않은 것은 공격자가 언제 침입했고 어떤 정보에 접근했는지입니다.
스푼은 22일 오후 7시 16분 시스템 이상을 감지해 서비스를 멈추고 공격 IP를 차단했습니다. 개인정보보호위원회·한국인터넷진흥원·금융감독원에 사고 당일 신고했고, 23일 오후 5시 20분 서비스를 재개했습니다. 피해자 문자 통지는 같은 날 오후 7시 22분 시작됐습니다. 유출 항목은 이름·휴대전화번호·이메일·계좌번호 네 가지입니다. 다만 항목별 피해 인원은 공개되지 않았습니다.
스푼은 현재까지 쿠폰 부정 사용이나 사고로 인한 금전 피해를 확인하지 못했다고 밝혔습니다. 이는 향후 피싱 피해가 없다는 뜻은 아닙니다. 22일은 이상을 발견한 날짜이며 최초 침입일이나 공격 경로는 아직 드러나지 않았습니다.
Spoon stopped the service, blocked the attacking IP and began individual notices roughly 24 hours after detection. The start of the intrusion and the number of people affected by each data field remain unknown.
쿠폰 환불은 왜 계좌번호 유출로 이어졌나?
환불은 쿠폰 업체가 결제에 쓰지 않은 계좌번호까지 받게 되는 경로입니다. 이번 사고에서 유출된 계좌번호도 환불용 정보였습니다.
공정거래위원회의 모바일 상품권 기준은 미사용 상품권의 환불 청구를 구매·충전일로부터 5년 동안 보장합니다. 선물 받은 사람에게도 환불 권리가 있습니다. 2025년 개정된 표준약관의 현금 환불 비율은 5만 원 이하 90%, 초과 시 95%이며 적립금은 100%입니다. 표준약관 채택은 사업자 선택이므로 이 비율이 기프티엘에 그대로 적용되는지는 별도로 확인해야 합니다. 핵심은 선물만 받은 사람도 현금 환불을 위해 계좌번호를 제공할 수 있다는 점입니다.
환불에 필요한 수집과 환불 뒤의 보관은 다른 문제입니다. 스푼이 계좌번호를 얼마 동안 보관했는지, 운영 시스템과 분리했는지, 암호화했는지는 공개되지 않았습니다. 유출된 연락처와 계좌정보가 같은 사람의 것으로 연결된다면 공격자는 실제 환불 절차를 아는 듯한 문자나 전화를 만들 수 있습니다. 항목별 유출 인원이 없으므로 네 항목 모두가 피해자 전원에게서 나갔다고 단정할 수는 없습니다.
Refund rights explain why a voucher service may collect bank account numbers, including from gift recipients who never bought a voucher. Spoon's retention, separation and encryption practices have yet to be disclosed; the number exposed in each data category is also unknown.
1만8359명이라는 숫자는 위험을 얼마나 설명하나?
전체 피해자 수만 비교하면 계좌번호 유출의 성격을 놓칩니다. 골프존 사고는 비교의 분모와 한계를 함께 보여줍니다.
| 항목 | 골프존 | 기프티엘 |
|---|---|---|
| 전체 개인정보 유출 인원 | 약 221만 명 | 1만8359명 |
| 계좌번호 유출 인원 | 1647명 | 항목별 인원 미공개 |
| 계좌번호 유출 인원의 가능한 상한 | 1647명 | 1만8359명 |
기프티엘의 전체 피해자는 골프존의 약 0.8%입니다. 반대로 기프티엘 피해자 전원의 계좌번호가 유출됐다고 가정하면 그 인원은 골프존의 약 11배가 됩니다. 11배는 확인된 결과가 아니라 상한을 놓고 계산한 값입니다. 두 사고의 공격 방식과 데이터 구성도 달라 이 수치로 피해 가능성이나 제재 수위를 직접 비교할 수는 없습니다. 다만 유출 총인원만으로 금융정보 노출 규모를 판단해서는 안 된다는 점은 분명합니다.
감독의 여력도 변수입니다. 2026년 1~8월 개인정보 유출 신고는 579건이었고, 그해 9월 말까지 현장조사가 이뤄진 사건은 33건이었습니다. 기준 기간이 완전히 같지 않은 두 수치이므로 5.7%를 모든 신고의 최종 현장조사율로 읽을 수는 없습니다. 그럼에도 신고 증가에 비해 현장 확인은 드물었고, 이번 사고를 어떤 방식으로 조사할지가 중요해졌습니다.
Giftil had far fewer overall victims than Golfzon, but its possible bank account exposure could exceed Golfzon's by roughly elevenfold if every affected customer had that field exposed. That is an upper bound, not a confirmed count; the regulator's limited on-site inspections make the choice of investigation consequential.
조사 결과를 가를 결정은 무엇인가?
다음 결정은 통지 속도보다 침입 범위와 보관 방식에 달려 있습니다. 개인정보보호위원회가 이를 현장에서 확인할지가 책임 판단의 깊이를 가릅니다.
2026년 9월 11일 시행된 개정 개인정보보호법은 일정한 유출 가능성을 알게 된 뒤 72시간 안에 정보주체에게 통지하도록 합니다. 스푼의 통지는 감지 후 약 24시간 만에 시작됐습니다. 전체 매출의 최대 10%를 부과하는 과징금 특례는 고의·중과실의 3년 내 반복 위반이나 1000만 명 이상 피해, 시정명령 불이행으로 인한 유출 등에 적용됩니다. 현재 확인된 피해 규모와 공개된 이력만으로는 이번 사고가 그 요건에 해당한다고 볼 근거가 없습니다.
조사는 세 가지를 밝혀야 합니다. 공격자가 처음 들어온 시각과 접근 범위, 환불이 끝난 계좌번호의 보관 기간과 보호 조치, 기업 고객용 기프티엘비즈 정보의 영향 여부입니다. 위반이 확인돼 일반 과징금을 산정한다면 사고 전 보안 투자와 관리체계는 기준금액의 최대 40% 감경을 판단할 요소가 됩니다. 반대로 무엇을 보관했는지조차 확인하지 못하면 감경이나 책임의 근거도 제대로 평가하기 어렵습니다.
Spoon's notice began within the amended law's 72-hour window, while the known facts do not establish a trigger for its punitive fine provision. Investigators must establish when access began, how refund accounts were protected and whether business customer data was affected before judging responsibility.
빠른 통지 뒤에 남은 책임은 누구에게 있나?
스푼은 사고를 발견한 뒤 빠르게 움직였습니다. 그러나 통지는 이미 유출될 수 있었던 정보의 종류를 바꾸지 못합니다. 소비자의 환불 권리를 실행하려고 받은 계좌번호가 공격 대상에 포함됐다는 사실이 이번 사고를 단순한 쿠폰 계정 문제보다 무겁게 만듭니다. 계좌번호만으로 곧바로 돈이 빠져나가는 것은 아니지만, 환불을 가장한 연락에 설득력을 더할 수 있습니다.
환불의 이익은 소비자에게 돌아갑니다. 그 권리를 위해 받은 정보를 최소한으로 보관하고 보호할 권한은 업체에 있습니다. 계좌 보관에 법정 기록 보존 사유가 있더라도 접근 통제와 분리 보관의 적절성까지 면제되지는 않습니다. 피해 규모가 상대적으로 작다는 점도 조기 탐지의 성과인지 판단하려면 최초 침입 시각을 알아야 합니다. 회사가 선택한 저장 방식의 비용을 소비자가 사칭 위험으로 떠안았는지가 조사해야 할 핵심입니다.
징벌적 과징금 요건에 이르지 않는 사고일수록 감독기관의 확인과 일반 제재 판단이 중요합니다. 개인정보보호위원회가 침입 기록과 환불 계좌의 보관·파기 과정을 현장조사로 확인하고, 스푼이 그 결과에 따라 환불 때 계좌를 받아 필요한 기간만 보유하도록 설계를 바꾸는 결정이 이 사고의 책임을 실제 변화로 연결할 것입니다.
Fast notification cannot undo the exposure created by storing refund account data. An on-site examination of intrusion logs and retention practices, followed by a concrete change to when and how Spoon keeps account numbers, would turn accountability into a safer refund process.
자주 묻는 질문
Q. 기프티엘에서 직접 구매하지 않았어도 피해자일 수 있나요?
그럴 수 있습니다. 선물 받은 사람도 환불 권리가 있어 계좌번호를 제공했을 수 있습니다. 실제 피해 여부는 스푼의 개별 통지나 직접 문의로 확인해야 합니다.Q. 계좌번호가 유출되면 바로 돈이 빠져나가나요?
계좌번호가 알려졌다는 사실만으로 곧바로 인출되는 것은 아닙니다. 다만 환불을 내세워 인증번호나 비밀번호를 요구하는 연락에 주의해야 합니다. 의심스러운 연락은 메시지 속 링크를 누르지 말고 공식 창구에서 확인하는 편이 안전합니다.Q. 피해자 전원의 계좌번호가 유출됐나요?
확인되지 않았습니다. 스푼은 전체 피해자 수와 유출된 정보의 종류를 밝혔지만 항목별 피해 인원은 공개하지 않았습니다. 본문의 골프존 대비 약 11배는 전원 유출을 가정한 상한입니다.Q. 보상 기준은 정해졌나요?
구체적인 보상 범위와 기준은 공개되지 않았습니다. 추가 피해가 의심되면 연락 기록을 보관하고 스푼의 피해 접수 창구에 알릴 수 있습니다. 보상 판단에는 실제 피해와 유출 정보의 사용 경위가 중요합니다.관련 기사
Tags
출처 / Sources
본 기사의 정정·문의는 info@koreaheadline.com 으로 보내주십시오. 정정 정책은 편집강령을 따릅니다.