은행 4곳 뚫린 AI 침투도구 ARTEX, 외곽 API가 표적이었다
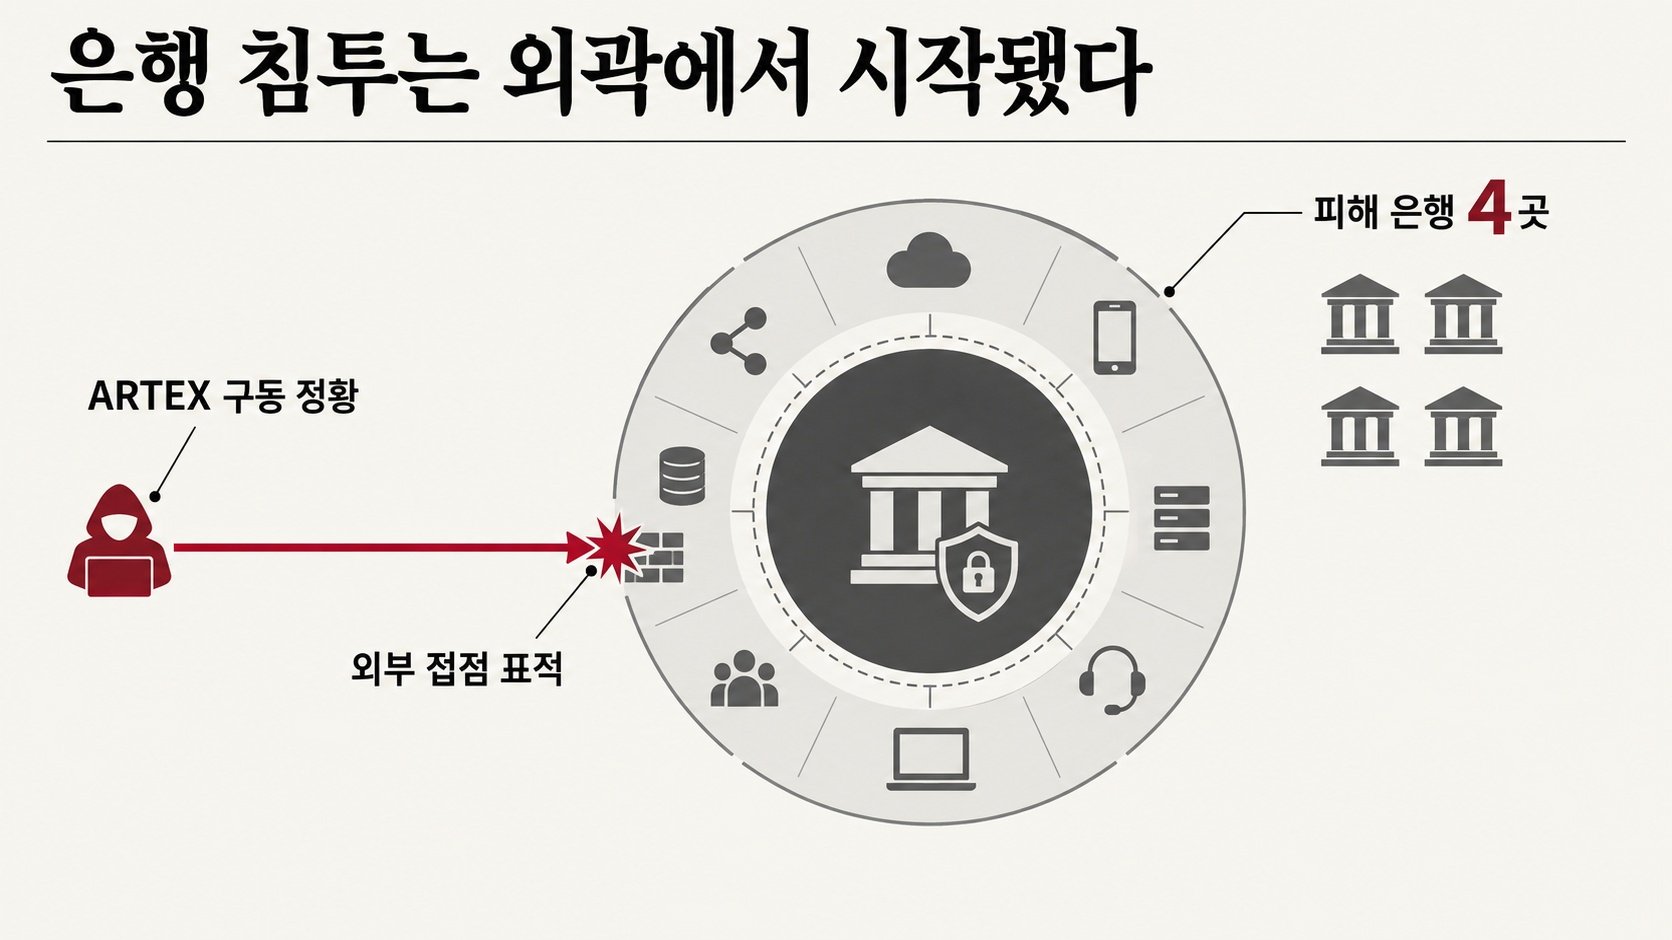
신한·KB국민·하나·부산은행에서 고객정보가 잇따라 유출됐다. 핵심 금융망이 아닌 대출모집인·직원용 업무 시스템의 API 권한검증 허점이 뚫렸고, 공격 IP에서 중국산 AI 침투도구 ARTEX 구동 정황이 확인됐다.
은행 4곳에서 동시에 고객정보가 빠져나간 이유는 무엇인가?
2026년 9월 말부터 10월 초까지 신한·KB국민·하나·부산은행에서 고객정보 유출 사고가 잇따랐습니다. 공격자가 노린 곳은 인터넷뱅킹 같은 핵심 금융망이 아니었습니다. 대출모집인 조회 서비스와 직원용 모바일 업무지원 시스템처럼 외부 접점이 있는 주변 채널이 표적이 됐습니다. 금융보안원이 신한은행 공격 IP를 역추적한 결과 중국어 기반 오픈소스 AI 침투도구 ARTEX 구동 정황이 확인됐습니다. 금융당국은 10월 4일 전 금융업권 협회장과 피해 금융사 CEO를 긴급 소집했습니다.
목차
공격은 왜 핵심망이 아닌 외곽을 향했는가?
은행의 인터넷뱅킹과 모바일뱅킹은 수십 년간 집중 투자를 받은 영역입니다. 전자금융감독규정에 따른 망분리와 다중 인증, 이상거래탐지시스템이 겹겹이 깔려 있습니다. 반면 대출모집인이 쓰는 조회 페이지나 직원용 모바일 업무지원 도구는 사정이 다릅니다. 이번 신한은행 사고에서 뚫린 'M 신한' 대출모집인 전용 서비스는 별도 인증서 없이 이름과 주민등록번호, 휴대전화 번호를 넣고 받은 인증번호만으로 접속이 가능했습니다.
공격자는 이 서비스의 작동 방식을 분석해 정상 인증 절차를 우회했습니다. 그다음 고객을 식별하는 번호 값을 무작위로 바꿔가며 반복 조회했습니다. API 요청에 담긴 식별값만 바꾸면 다른 사람의 정보까지 돌려주는 객체 수준 인가 취약점(BOLA)입니다. 같은 수법은 이미 금융권 밖에서도 반복됐습니다. 무신사가 운영하는 29CM은 주문정보 조회 API가 뚫려 15만9852건이 유출됐고 강남언니는 상담내역 조회 API가 표적이 됐습니다.
Attackers bypassed peripheral channels rather than core banking networks, exploiting broken object-level authorization in loan-broker and employee support APIs.
AI 침투도구는 공격 경제학을 어떻게 바꿨는가?
ARTEX는 거대언어모델과 멀티에이전트 구조를 결합한 자율 침투테스트 도구입니다. 목표를 주면 정보 수집, 취약점 탐색, 공격 경로 계획, 보안도구 실행, 취약점 검증을 스스로 이어서 수행합니다. 외부에 열린 수만 개 URL과 오류 페이지, 응답 코드를 실시간으로 대량 수집한 뒤 인증이 허술해 보이는 데이터 조회 기능을 자체적으로 우선순위에 올립니다. 금융보안원은 동일 공격 IP에서 다수 국내 금융회사를 상대로 한 침입 시도를 확인했습니다.
이 변화의 핵심은 기술이 아니라 비용입니다. 과거 해커는 투입 비용 대비 성공 가능성이 낮은 금융회사를 꺼렸습니다. 방어가 견고한 상대를 사람 손으로 하나씩 두드리는 일은 비효율적이었습니다. 자동화 도구는 그 계산을 뒤집습니다. 금융권 전체를 무차별로 훑어 가장 약한 연결고리만 찾아내면 되기 때문입니다. 다만 금융보안원 조사는 AI가 사람 개입 없이 단독으로 공격했다는 뜻이 아니라 해커가 AI 도구를 활용한 사례에 초점을 두고 있습니다. ARTEX 자체는 보안 취약점 점검용으로 공개된 오픈소스입니다.
ARTEX, an LLM-driven multi-agent penetration tool, inverts the attacker's cost calculus by scanning the entire sector for the weakest link.
유출 규모와 확산 범위는 어디까지인가?
피해 규모는 기관별로 크게 갈립니다. 신한은행은 고객 2만5729명의 정보가 유출됐습니다. 여기에는 주민등록번호 66건과 개인 식별값인 연계정보(CI) 97건, 고객명과 전화번호, 연 소득, 산출 한도 같은 개인신용정보가 포함됐습니다. KB국민은행은 직원용 모바일 업무지원 시스템에서 119명분이 빠져나갔습니다. 이름과 전화번호, 주소, 암호화된 주민등록번호였습니다. 하나은행은 영업지원시스템(ODS)에서 89명분, 부산은행은 외주 개발 인력 11명의 개인정보가 웹페이지에 노출됐습니다. 우리은행과 NH농협은행에서도 공격 시도가 확인됐지만 자체 보안 체계에서 차단해 유출로 이어지지 않았습니다.
사고는 1금융권에서 멈추지 않았습니다. 예가람저축은행에서 약 4만 명의 고객 정보가 유출되고 현대캐피탈에서도 주택대출 모집인 146명의 개인정보가 노출됐습니다. 대출모집인이라는 동일한 접점이 두 번 반복해 뚫린 셈입니다. 금융위원회와 금융감독원은 10월 4일 오후 정부서울청사에서 은행·금융투자·보험·여신전문·저축은행·상호금융·가상자산·핀테크 등 전 금융업권을 대상으로 긴급 상황대응 회의를 열었습니다. 당초 연휴 이후 받으려던 자체 점검 결과를 기다리지 않고 이억원 금융위원장과 이찬진 금융감독원장이 직접 대응에 나섰습니다.
Shinhan lost data on 25,729 customers while peer banks leaked double- and triple-digit counts, and the breach chain extended into savings banks and capital firms.
제도와 책임은 어떻게 달라지는가?
신진창 금융위원회 사무처장은 금융권에 외부 노출 전산시스템의 인증·접근통제 취약점 점검과 불필요한 정보 노출 차단, 위협정보 공유를 통한 공동대응 강화를 주문했습니다. 특히 점검 범위를 대고객 서비스 여부와 무관하게 넓혔습니다. 인터넷·모바일뱅킹뿐 아니라 직원용 업무시스템과 외부 협력업체가 접근하는 시스템까지 전부 포함하도록 한 것입니다.
전문가들은 개별 제재보다 구조 점검을 앞세워야 한다고 지적합니다. 황석진 동국대학교 국제정보보호대학원 교수는 모든 사고가 핵심 시스템이 아니라 상대적으로 취약한 주변 채널에서 시작됐다고 진단하며 가장 시급한 과제로 취약한 연결고리 찾기를 꼽았습니다. 그는 은행과 연결된 대출모집인, 제휴업체, 외주 개발사, 클라우드 사업자, 수탁·재수탁 업체를 제각각 관리하지 말고 일정 수준 이상의 보안을 공통으로 요구하는 제3자 보안 관리 기준이 필요하다고 제안했습니다. 안랩도 사고 직후 자료를 내고 API 요청마다 접근 권한을 확인하고 반복 조회 같은 비정상 요청을 차단해야 한다고 밝혔습니다.
법적 환경도 이미 바뀌었습니다. 2026년 9월 11일 시행된 개정 개인정보 보호법은 중대한 유출 사고에 관련 매출의 최대 10%까지 과징금을 매길 수 있도록 했습니다. 종전 3% 기준에서 세 배 넓어진 것입니다. 개정안은 대표자를 최종 개인정보 보호 책임자로 명시했고 관리·감독이나 교육을 소홀히 해 수탁자가 법을 위반한 경우도 처벌 대상에 올렸습니다. 외주와 제휴로 넓어진 접점을 방치하는 선택지가 제도적으로 닫힌 셈입니다.
Regulators widened inspection scope to all externally exposed systems, while September's amended privacy law raised maximum fines to 10% of related revenue and named CEOs as final data-protection officers.
자주 묻는 질문
Q. 인터넷뱅킹 비밀번호를 바꿔야 하나요?
이번 사고에서 뚫린 시스템은 인터넷뱅킹 인증 체계와 분리된 업무용 조회 서비스입니다. 뱅킹 비밀번호나 공동인증서가 직접 유출된 사례는 확인되지 않았습니다. 다만 이름·연락처·연 소득·대출 한도 같은 정보가 결합되면 대출 상담을 빙자한 보이스피싱에 악용될 수 있습니다. 모르는 번호로 오는 대출 권유 전화를 경계하고 각 은행이 안내하는 유출 조회 창구에서 본인 해당 여부를 확인하는 편이 좋습니다.Q. 피해가 생기면 보상을 받을 수 있나요?
신한은행은 외부 IP 차단과 해당 서비스 중단 같은 긴급 조치를 하면서 정보 유출로 피해가 확인될 경우 책임을 다해 전액 보상하겠다고 밝혔습니다. 개정 개인정보 보호법은 집단 손해배상 청구 경로도 정비했습니다. 실제 보상은 유출 정보와 피해 발생 사이의 인과관계 입증 여부에 따라 갈립니다.Q. BOLA 취약점은 왜 자주 발생하나요?
객체 수준 인가는 로그인 여부가 아니라 특정 데이터에 접근할 권한이 있는지를 요청마다 확인하는 절차입니다. 개발 단계에서는 화면 흐름을 따라가며 테스트하기 때문에 식별값을 임의로 바꿔보는 시나리오가 누락되기 쉽습니다. 외부 공개 API가 늘어나면서 점검 대상 자체도 빠르게 불어났습니다.Q. AI가 공격에 쓰였다면 방어에도 쓸 수 있나요?
가능하고 이미 권고 사항에 들어 있습니다. 황석진 교수는 AI 기반 이상 탐지를 공통 보안 기준에 포함해야 한다고 제안했습니다. 공격 측이 자동화로 속도를 얻은 만큼 사람 손에 의존하는 로그 분석만으로는 동시다발 시도를 따라가기 어렵습니다.관련 기사
Tags
출처 / Sources
- 은행 4곳 잇단 정보유출…핵심망 아닌 업무 시스템서 뚫렸다(NewsArticle)
- 대출모집인 전용 서비스 보안 구멍…신한은행 정보유출 원인(NewsArticle)
- 해킹 사고 잇따르자…당국 외부 노출 전산시스템 빠짐없이 점검하라(NewsArticle)
- ARTEX로 금융권 광범위 공격…AI가 파고든 API 권한검증 허점(NewsArticle)
- AI가 금융권 취약점 훑었다…은행 해킹 피해 속출(NewsArticle)
- 은행·저축은행·캐피탈까지 뚫리자…금융당국, CEO 긴급 소집(NewsArticle)
본 기사의 정정·문의는 info@koreaheadline.com 으로 보내주십시오. 정정 정책은 편집강령을 따릅니다.